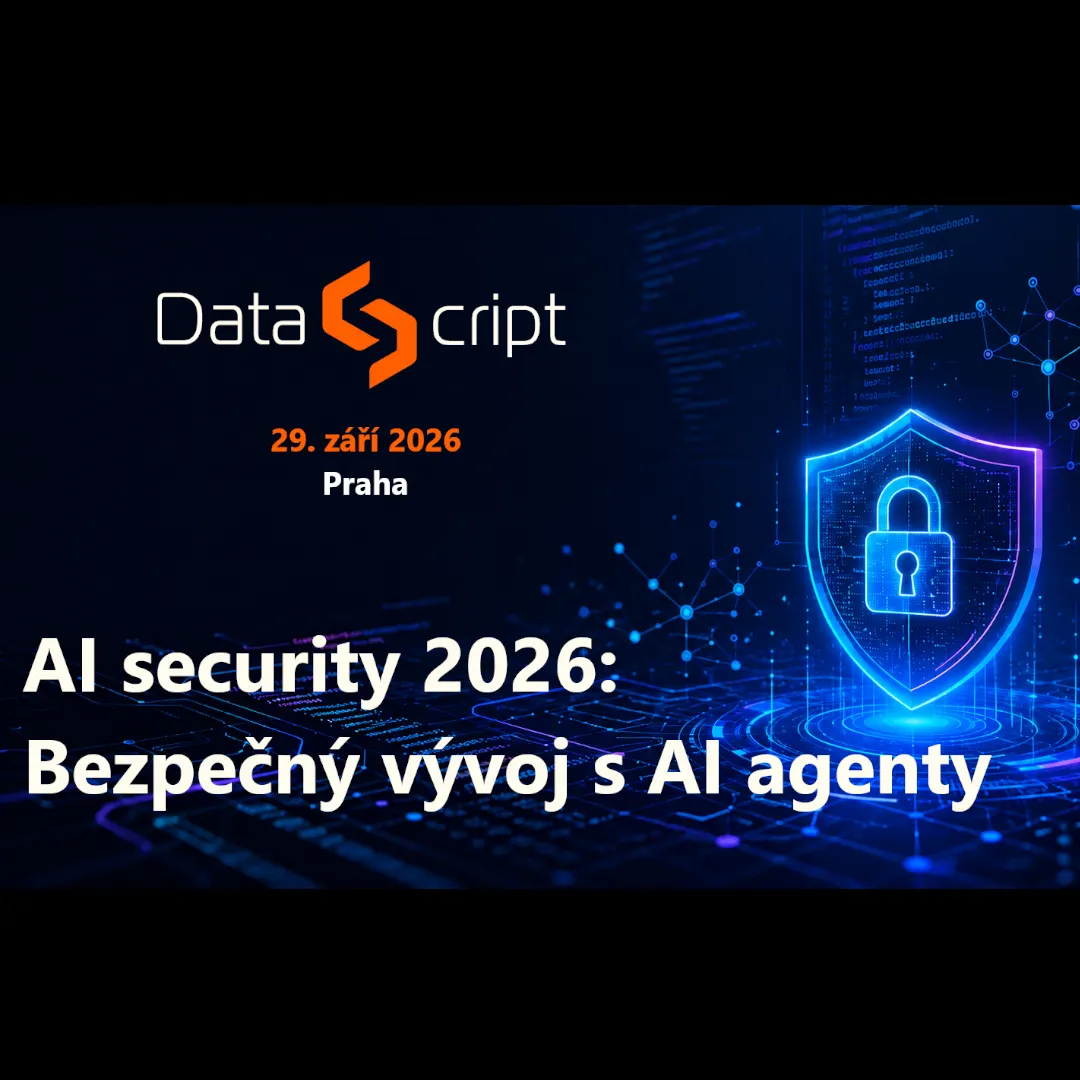
AI Security 2026: Bezpečný vývoj s AI agenty
AI Security 2026: Bezpečný vývoj s AI agenty takes place on Tue, 29 Sept 2026 at 9:00 (GMT+2) at Institute of Clinical and Experimental Medicine in Prague, Czechia, and runs until 17:00. Tickets are CZK7139 + on Luma.
About this event
Konference DataScriptuCelodenní odborná akce, která propojuje několik praktických pohledů na jedno aktuální technologické téma a nabízí prostor pro sdílení zkušeností i setkávání komunity. Proč se přijít podívat? Uvidíte, co se změní, když se z AI asistenta stane autonomní vývojový agent. Odnesete si principy Zero Trust pro bezpečné nasazení AI agentů v reálném prostředí.
Read full descriptionShow less
Pochopíte, jak má vypadat bezpečná AI software factory s jasnými pravidly, testy a kontrolou autonomie. Zjistíte, jak odhalovat Shadow AI ve firmě dřív, než se z něj stane bezpečnostní incident. Program 08:00–09:00 Snídaně 09:00–10:00 AI observability a security v praxi: vlastní tooling a lessons learned z nasazení v regulovaném prostředí 10:00–10:30 Přestávka 10:30–11:30 Od copilota k autonomnímu agentovi: co se změní, když AI přestane čekat na váš prompt 11:30–12:30 Oběd 12:30–13:30 Jak nasadit AI agenty a nestřelit se při tom do nohy 13:30–14:00 Přestávka 14:00–15:00 Od coding asistenta k autonomní software factory 15:00–15:30 přestávka 15:30–16:30 Shadow AI discovery, detekce a incident response 09:00 – 10:00 AI observability a security v praxi: vlastní tooling a lessons learned z nasazení v regulovaném prostředí Debata o AI se ve většině firem točí kolem toho, kterého asistenta nasadit a který model zrovna vede. Skutečný problém ale začíná ve chvíli, kdy ho už používají všichni. U ~300 vývojářů a analytiků přestává být AI pilotem, který máte pod kontrolou. Jsou to prompty, secrets a tool calls, které každou minutu opouštějí firmu. Potenciální únik dat, chybějící audit trail, prompt injection útoky a supply chain, který nikdo nerevidoval. Výběr modelu z toho nic neřeší. AI, na kterou nikdo nevidí, se dřív nebo později prodraží, ať už únikem dat, nebo incidentem. Přednáška spojuje praktickou zkušenost s technickou realitou stavby téhle vrstvy v regulovaném prostředí: co jsme nasadili a co jsme si museli napsat sami. AI governance a řízení rizik - kdo používá AI, s jakými daty a přes jaký nástroj; vynutitelná acceptable use policy, RBAC a retence dat, kterou vám uzná auditor. Secrets, credentials a citlivá data - detekce a maskování PII a secrets v promptech, odpovědích a tool calls, napojené na sensitivity labels z Microsoft Purview; rizikové nálezy tečou do Microsoft Sentinelu. Prompt injection a content scanning - třístupňový model detekce: ML classifiers na všechno, LLM-as-a-judge na to, co se vyhodnotí jako riziko, a člověk jen na kritické incidenty. MCP, pluginy, konektory a AI supply chain - každý MCP server, plugin a konektor je vrstva, kterou nikdo nereviduje. Trasujte, co AI vyrobila („AI Bill of Materials"). Reálné incidenty a lessons learned - nedávný supply-chain útok přes PyTorch Lightning AI: jak se projevil, co náš tooling zachytil, co mu uniklo a co jsme změnili. Jakub Rohovský CTO Jakub Rohovský je spoluzakladatel a CTO společnosti Noibit. Vede interní AI research a věnuje se tomu, co musí firma zvládnout, aby AI reálně používala, aniž by ztratila kontrolu nad bezpečností a compliance. Má více než 15 let zkušeností v oboru, pohybuje se na pomezí Offensive Security, Cloud Architecture a AI adopce a řeší, jak řídit riziko, data i autonomii vývojářů tak, aby technologie obstála v regulovaném prostředí. Governance AI pro něj není o zakazování nástrojů. AI nástroje bere jako skutečnost, ať už schválenou, nebo skrytou. Skutečná práce je udělat to používání viditelné, auditovatelné a bezpečné, a to pro firmu i pro vývojáře. LinkedIN 10:30 – 11:30 Od copilota k autonomnímu agentovi: co se změní, když AI přestane čekat na váš prompt Většina vývojářů dneska používá AI jako chytřejší autocomplete. Napíšete prompt, dostanete kód, zkontrolujete, commitnete. To funguje. Ale co když chcete jít dál? Co když chcete, aby agent pracoval sám, vybíral si úkoly, implementoval změny, procházel review procesem a reagoval na zpětnou vazbu? Bez toho, aby mu někdo stál za zády?Přesně tohle jsme zkusili. A ukázalo se, že rozdíl mezi copilotem a autonomním agentem není v kvalitě modelu. Je ve všem okolo. Kontejnery, CI, správa secrets, síťová izolace, stavový management — nic z toho není nové. Používáme to roky. Nové je, jak to celé slepit dohromady tak, aby uprostřed mohl fungovat agent, kterému nemusíte důvěřovat. Agentovi se nedá věřit - žádný system prompt ho nezabezpečí. Prompt injection není teoretická hrozba, je to problém, se kterým musíte počítat. Vždycky se dá najít cesta kolem instrukcí. Proto bezpečnost nemůže být v promptu — musí být v infrastruktuře. Tu agent přemluvit nemůže. Stav přežívá agenta - autonomní agent nemá kontext mezi běhy. Musíte vyřešit, kde žije stav, jak se obnoví po selhání a jak agent ví, kde minule skončil. Feedback loop místo one-shotu - skutečná hodnota přichází, když agent reaguje na code review, opravuje CI a učí se z toho. Jednorázové generování kódu je jen začátek. Škálování není kopírování - když to funguje pro jeden tým, neznamená to, že přidáte druhý tým a pojede to. Sdílená infrastruktura, izolace kontextů a různé projekty přinášejí vlastní problémy. Na konkrétním projektu ukážu cestu od "zkusíme to" po systém, který běží v produkci na OpenShift — a co jsme se cestou naučili o tom, kde AI generuje hodnotu a kde jen generuje náklady. Martin Maroši Principal software engineer Martin Maroši je principal software engineer v Red Hatu v Brně, kde pracuje na Hybrid Cloud Console, platformě pro správu cloudových služeb Red Hat. Většinu kariéry strávil ve frontendu. React, webpack, design systémy a postupně se propracoval k infrastruktuře a developer toolingu. K AI se dostal ne jako researcher nebo data scientist, ale jako vývojář, který hledal způsob, jak automatizovat práci, kterou nikdo nechce dělat. Výsledkem je Řehoř, autonomní dev bot, který denně pracuje s produkčním kódem. Člověk ho neřídí, ale má poslední slovo. LinkedIN 12:30 – 13:30 Jak nasadit AI agenty a nestřelit se při tom do nohy Tato přednáška vám ukáže, že autonomní agenti nemusí být bezpečnostní hrozbou, pokud k jejich návrh
Keep going
All Prague events →Similar events
View all →

Details
- When
- Tue, 29 Sept 2026 · 9:00 (GMT+2) · until 17:00
- Where
- Institute of Clinical and Experimental Medicine
- Address
- Institute of Clinical and Experimental Medicine, 9, Vídeňská 1958, 140 21 Praha 4, Czechia
- Price
- CZK7139 +
- Genre
- ai
Questions
- When is AI Security 2026: Bezpečný vývoj s AI agenty?
- Tue, 29 Sept 2026 at 9:00 GMT+2.
- How much are tickets for AI Security 2026: Bezpečný vývoj s AI agenty?
- Tickets are CZK7139 +.
- Where is AI Security 2026: Bezpečný vývoj s AI agenty?
- Institute of Clinical and Experimental Medicine, Institute of Clinical and Experimental Medicine, 9, Vídeňská 1958, 140 21 Praha 4, Czechia, Prague, Czechia.
- Where can I buy tickets for AI Security 2026: Bezpečný vývoj s AI agenty?
- Tickets are sold on Luma. This page links straight to that listing; no tickets are sold here.
- What time does AI Security 2026: Bezpečný vývoj s AI agenty end?
- It runs until 17:00.